Рубрика «Безопасность»

Рекорд криптомошенничества: более 181 000 жертв и $11 млрд убытков в 2025 году
Общие убытки от криптомошенничества превысили $11 млрд в 2025 году. Наибольшую долю потерь сформировали инвестиционные схемы — более $7 млрд. Наиболее уязвимой группой стали пользователи в возрасте старше 60 лет. Количество жалоб выросло более чем на 20% год к году. Общие убытки от криптомошенничества превысили $11,3 млрд в 2025 году. Об этом заявили в Федеральном …
Россиянка потеряла полмиллиона рублей на «бесплатных курсах по криптовалютам»

55‑летняя россиянка из Оренбурга лишилась 481 260 рублей из‑за мошенников, обещавших доход от инвестиций в криптовалюту. Женщину привлекла реклама «бесплатных курсов по цифровым активам», сообщили полицейские. По версии следствия, в неназванном мессенджере женщину пригласили на обучающие курсы, пообещав, что это обучение будет бесплатным. В итоге за кураторство по инвестициям женщина заплатила 98 000 рублей, уточнили правоохранители. …

Мужчину выследили по криптокошельку Binance и обвинили в мошенничестве на $40 000

Отдел по борьбе с киберпреступностью полиции индийского города Чандигарх задержал 29-летнего жителя Раджастана Джитендру Сингха (Jitendra Singh) по подозрению в криптомошенничестве на $40 000. С жалобой на Сингха обратился владелец платформы Track With Market Нарендер Ахлават (Narender Ahlawat). Он утверждал, что с октября по ноябрь с ним связались мошенники, называвшие себя представителями компании TRD-NFT. Они …

Push-уведомления в мессенджерах нарушают приватность пользователей, заявил Павел Дуров

Павел Дуров (Pavel Durov), основатель Telegram, предупредил, что push-уведомления представляют собой серьезную поверхность атаки для приватности пользователей. Даже после удаления сообщений и самого приложения данные из логов уведомлений могут остаться на устройстве и позволить восстановить информацию. Дуров отреагировал на недавний отчет, согласно которому Федеральное бюро расследований США сумело извлечь удаленные сообщения пользователя Signal из базы …

Крупнейшие взломы в DeFi последних лет. Как хакеры обходят защиту

Протокол Drift, считавшийся одним из самых технологически продвинутых в DeFi, подвергся взлому. Однако это далеко не единственный случай успешной атаки на проекты децентрализованных финансов. Крупные взломы криптопроектов продолжают оказывать давление на сегмент децентрализованных финансов (DeFi). Последним заметным инцидентом стала атака на протокол Drift. Это не единичный случай для децентрализованных финансов. Подобные инциденты регулярно приводят к …

Инвестор лишился 386 000 USDT из-за атаки с подменой адреса

Инвестор потерял 386 300 стейблкоинов USDT, отправив средства на адрес, визуально почти не отличающийся от оригинального. Об этом сообщили аналитики работающей в области кибербезопасности компании Web3 Antivirus. Речь идет об атаке, известной как «отравление» адреса. Как пояснили эксперты, настоящий адрес начинался на «0xb302» и заканчивался на «cf88». Злоумышленник сгенерировал почти идентичный адрес «0xb302c716…cf88», на который …

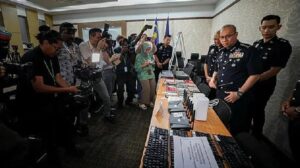
Китайский кол-центр обманом заставлял европейцев инвестировать криптовалюту

Полиция штата Перак в Малайзии задержала 22 граждан Китая, устроив рейд на колл-центр, сотрудники которого обзванивали людей и предлагали криптоинвестиции. Кол-центр располагался в гостевом доме, а жертвами звонивших становились в основном европейцы, чаще всего итальянцы. Среди задержанных — 19 мужчин и три женщины в возрасте от 22 до 40 лет. Во время обысков правоохранители изъяли …

Выявлено мошенничество с криптовалютой на сумму 45 миллионов долларов: в ходе операции «Атлантик» установлены жертвы в США, Великобритании и Канаде

Международные правоохранительные органы под руководством Национального агентства по борьбе с преступностью (NCA) Великобритании заморозили более 12 миллионов долларов США, предположительно полученных преступным путем, и выявили более 20 000 жертв в ходе скоординированной операции по пресечению мошенничества в сфере инвестиций в криптовалюту. Основные выводы: В ходе операции «Атлантик», проведенной NCA, было заморожено более 12 миллионов долларов …

Хакеры вывели $400 000 из Aethir через уязвимость в мосте

Экосистема Aethir стала очередной мишенью эксплойта: неизвестные злоумышленники похитили более $400 000 в стейблкоинах USDT, воспользовавшись уязвимостью в инструменте AethirOFTAdapter — компоненте, отвечающем за межсетевые переводы токенов. Первыми тревогу забили аналитики PeckShieldAlert: согласно данным блокчейн-сканеров, хакеры провели серию скоординированных транзакций, переместив украденные средства из сети BNB Chain в экосистему Tron через кросс-чейн протокол Symbiosis Finance. …

Трейдер лишился 386 000 USDT из-за «отравления» истории транзакций

В блокчейне зафиксировали крупную кражу активов через манипуляцию с историей транзакций. Как пишет команда Web3 Antivirus, инвестор отправил 386 300 $USDT на адрес, который визуально почти не отличался от оригинала. Злоумышленники уже начали распределять похищенное через децентрализованные протоколы и анонимайзеры. Механика «отравления» Жертва стала объектом атаки, известной как «отравление» адреса. «Суть метода проста: мошенник подсаживает …

➤

Получайте крипто-новости первыми в нашем телеграм-канале

X